2026年HTTP代理的风险控制发生了哪些变化?
风险控制正在从“识别一个IP”转向“判断一次完整访问行为”。
过去,业务方往往把代理IP的可用性、切换速度和节点数量作为主要判断标准。进入2026年后,目标平台的判断维度更加综合,单独更换出口并不能解决所有访问异常。
常见的风险信号包括:
| 风险维度 | 重点观察内容 | 对业务的影响 |
|---|---|---|
| 身份信号 | 账号、权限、访问来源是否一致 | 影响登录、接口调用和数据权限 |
| 行为信号 | 请求频率、访问顺序、重复操作 | 影响请求是否被延迟或限制 |
| 内容信号 | 请求参数、提交内容和访问目标 | 影响业务请求是否正常返回 |
| 设备信号 | 浏览器、设备环境和会话连续性 | 影响会话稳定性 |
| 网络信号 | IP信誉、地域、ASN和网络类型 | 影响连接建立和访问成功率 |
| 时间信号 | 访问时段、持续时长和突发峰值 | 影响并发承载和异常判断 |
因此,2026年的代理选型不能只问“IP能不能用”,还要问:访问行为是否符合业务授权、请求节奏是否合理、会话是否需要保持、异常是否能够追踪。
为什么更换IP不再是完整的解决方案?
IP只是访问链路中的一个变量,业务风险通常来自多个变量叠加。
如果请求频率过高、内容重复度过大、账号行为异常,即使更换出口,仍可能触发访问限制。相反,拥有合适的IP资源,也不代表业务请求一定成功。
更加稳妥的做法是把风险控制拆成四个层次:
- 授权层:确认数据来源、访问范围、使用目的和保存期限。
- 访问层:设置合理的请求间隔、并发上限和失败重试次数。
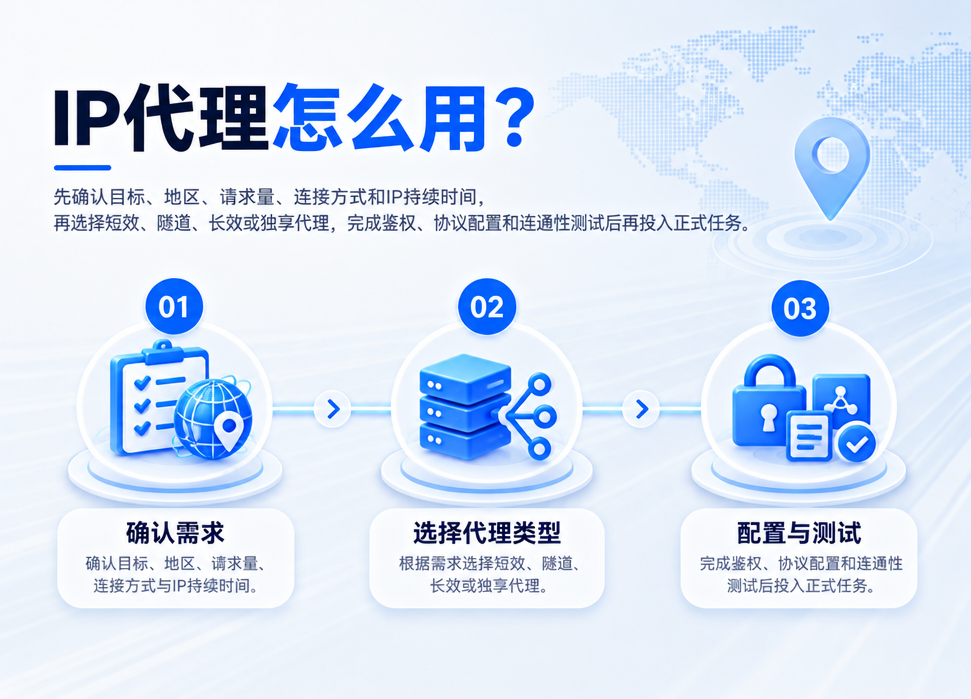
- 资源层:根据任务周期选择短效、隧道、长效或独享类型。
- 监控层:持续记录成功率、超时率、重复IP比例和异常响应。
这意味着代理服务应当成为数据链路的一部分,而不是单独承担全部风险控制责任。任何产品都不能替代访问授权、频率管理和数据合规审查。
2026年哪些代理产品会承担不同的任务?
产品选择会进一步围绕请求周期、会话稳定性和运维责任展开。
| 任务特征 | 更适合的产品方向 | 主要原因 | 需要确认的事项 |
|---|---|---|---|
| 单次请求短、用量波动大 | 短效代理 | 便于按需提取和控制消耗 | IP存活时间、提取方式、地区范围 |
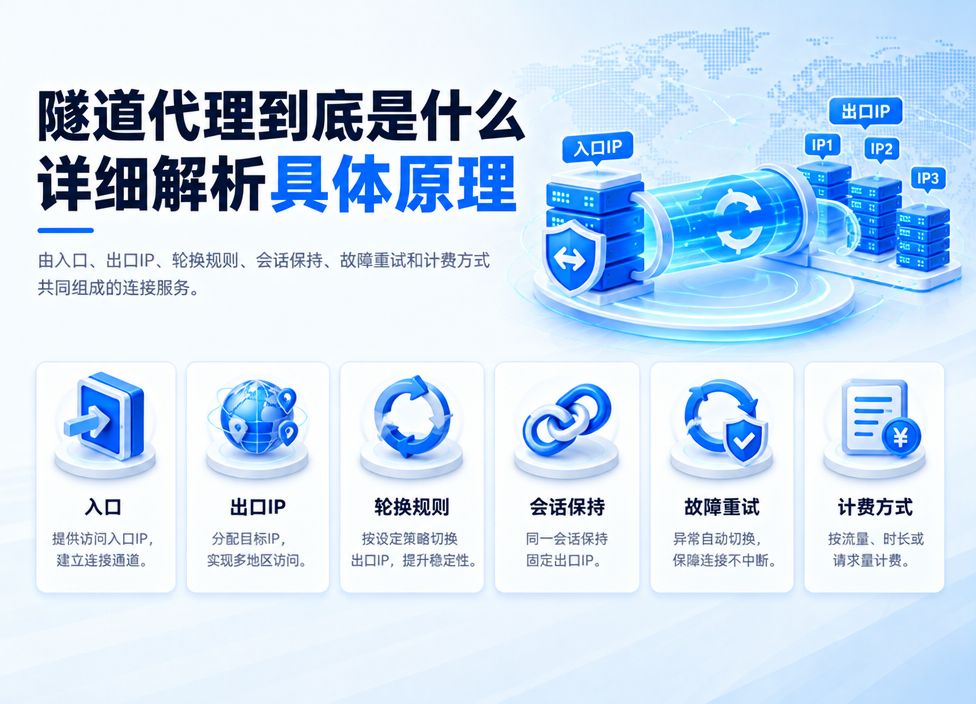
| 需要统一入口、持续请求 | 隧道代理 | 减少本地切换和连接管理工作 | 切换规则、并发限制、异常重试 |
| 单个会话需要保持较长时间 | 长效代理 | 出口连续性更容易控制 | IP有效周期、释放规则、带宽限制 |
| 业务对出口独占要求较高 | 独享代理 | 便于隔离任务和追踪问题 | 独享范围、资源交付、故障替换 |
| 跨地区公开数据访问 | 海外代理或区域化资源 | 便于匹配目标地区的访问环境 | 授权边界、网络可用范围、数据留存 |
这几类产品不存在固定的高低关系。短效代理适合短周期任务,隧道代理适合统一接入,长效和独享产品则更适合会话稳定性要求较高的业务。真正需要比较的是产品机制能否匹配任务,而不是单看资源数量。
HTTP代理有哪些可行的替代方案?
最稳妥的替代方案,是优先改变数据获取路径,而不是单纯增加IP切换频率。
1. 使用官方API或开放数据接口
如果目标平台提供官方API、开放平台或数据下载服务,应优先使用这些方式。接口通常拥有明确的权限、调用额度和字段范围,便于审计,也能减少页面访问带来的不确定性。
2. 采用授权数据或合作数据源
对于长期、稳定和规模化的数据需求,可以考虑采购授权数据、行业数据服务或建立合作接口。该方案前期沟通成本较高,但更适合持续使用,能够减少页面结构变化和访问策略变化带来的维护压力。
3. 使用缓存与增量同步
并非所有数据都需要重复获取。对已经同步过的内容建立缓存,只抓取新增、变更或过期部分,可以减少请求量,降低带宽消耗,也能让访问行为更接近正常的数据更新流程。
4. 将实时访问改为定时任务
如果业务不要求秒级更新,可以把实时请求改为定时同步。通过任务队列控制访问时段和并发规模,比持续发起大量请求更容易管理,也便于定位异常。
5. 重新拆分数据处理链路
对于多个项目并行的情况,可以按业务、地区、优先级和数据类型拆分任务,分别设置请求预算、日志和故障处理规则。这样即使某一条链路出现问题,也不会影响全部任务。
企业应该怎样建立新的风险控制框架?
企业需要把“代理采购”升级为“数据访问治理”。
建议至少建立以下六项核对机制:
- 用途核对:明确数据用于研究、监测、分析还是内部决策。
- 授权核对:确认目标数据的公开范围、授权条件和使用限制。
- 频率核对:为不同目标设置请求间隔、并发上限和重试预算。
- 资源核对:区分短效、隧道、长效和独享资源,避免产品参数混用。
- 日志核对:记录时间、目标、状态码、响应耗时和异常类型。
- 退出机制:出现连续异常时暂停任务,重新检查授权、参数和访问策略。
在试用代理产品时,建议固定目标地址、请求方法、并发范围和观测时段,至少记录业务成功率、连接超时率、IP切换耗时、重复IP比例和异常重试次数。只有这样,才能区分“IP连接成功”和“业务请求成功”。
选择替代方案时最容易忽略什么?
替代方案的成本不只体现在代理套餐,还包括开发、维护、合规和故障处理成本。
可以从四个方面估算:
- 直接成本:接口、授权数据、代理资源和带宽费用。
- 工程成本:接入开发、字段适配、缓存和任务调度。
- 维护成本:目标结构变化、错误处理和版本更新。
- 风险成本:授权不清、数据留存不当或访问异常造成的业务影响。
如果业务只是偶发查询,官方接口或人工导出可能比长期维护代理链路更合适。如果业务需要持续更新,授权数据、增量同步和任务调度通常比持续重复请求更容易管理。只有在访问范围明确、产品边界清晰且确实存在出口需求时,才应把HTTP代理作为基础设施纳入方案。
2026年HTTP代理的发展重点,不是单纯追求更多IP或更快切换,而是让访问链路与授权、频率、会话、资源和监控形成闭环。企业应先判断数据获取路径,再决定是否使用代理,以及使用哪类代理产品。
FAQ
Q:2026年HTTP代理还适合数据采集吗?
适合,但前提是数据来源、访问权限、请求频率和使用目的明确。HTTP代理更适合作为访问链路的一部分,不能替代数据授权、频率控制和业务监控。
Q:风险控制升级后,是否应该频繁切换IP?
不应把频繁切换作为默认方案。应先判断任务是否需要固定会话、持续连接或区域化出口,再结合访问节奏和目标要求选择资源类型。
Q:短效代理和隧道代理应该怎样区分?
短效代理更适合短周期、批量和用量波动明显的任务。隧道代理更适合统一入口和持续请求。若业务需要会话保持,应进一步评估长效或独享产品。
Q:官方API一定比HTTP代理更合适吗?
不一定。官方API在权限和字段边界上通常更清晰,但可能存在调用额度、字段限制或商业授权要求。应结合数据时效、更新频率、预算和开发成本判断。
Q:如何判断一个替代方案是否值得采用?
至少比较数据覆盖、更新频率、授权清晰度、接入成本、稳定性和故障处理成本。不能只看单次调用价格,还要计算长期维护和异常处理投入。